Hello! I've been trying to connect two networks for LAN gaming, sharing files througs smb and access local storage. I'm new to OpenVPN, so I'm sorry for any childish mistakes, don't laugh at me. 🙂 The obvious choice because of broadcast in LAN games is TAP. Individual clients from Windows or Android connect just fine and take any avalible local address from DHCP, but when I try to bridge two routers, clients don't seem to appear anywhere.
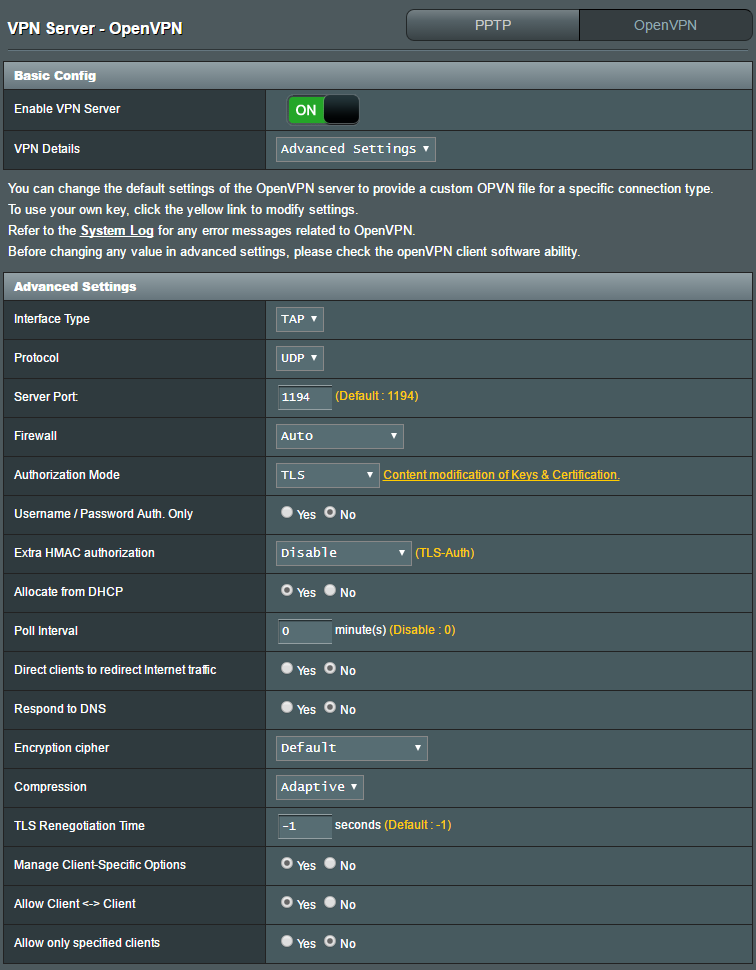
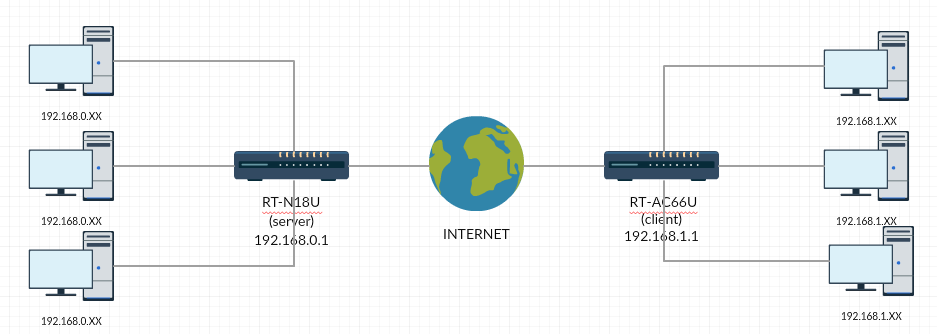 Server configuration:
 Client Configuration (.ovpn file)
client
dev tap
# Windows needs the TAP-Win32 adapter name
# from the Network Connections panel
# if you have more than one. On XP SP2,
# you may need to disable the firewall
# for the TAP adapter.
;dev-node MyTap
proto udp
remote XXX 1194
float
comp-lzo adaptive
keepalive 15 60
auth-user-pass
ns-cert-type server
<ca>
-----BEGIN CERTIFICATE-----
-----END CERTIFICATE-----
</ca>
<cert>
-----BEGIN CERTIFICATE-----
-----END CERTIFICATE-----
</cert>
<key>
-----BEGIN PRIVATE KEY-----
-----END PRIVATE KEY-----
</key>
resolv-retry infinite
nobind
Server log:
Mar 26 01:11:42 openvpn[1349]: OpenVPN 2.3.2 arm-unknown-linux-gnu [SSL (OpenSSL)] [LZO] [EPOLL] [eurephia] [MH] [IPv6] built on Feb 3 2016
Mar 26 01:11:42 openvpn[1349]: NOTE: when bridging your LAN adapter with the TAP adapter, note that the new bridge adapter will often take on its own IP address that is different from what the LAN adapter was previously set to
Mar 26 01:11:42 openvpn[1349]: WARNING: using --duplicate-cn and --client-config-dir together is probably not what you want
Mar 26 01:11:42 openvpn[1349]: PLUGIN_INIT: POST /usr/lib/openvpn-plugin-auth-pam.so '[/usr/lib/openvpn-plugin-auth-pam.so] [openvpn]' intercepted=PLUGIN_AUTH_USER_PASS_VERIFY
Mar 26 01:11:42 openvpn[1349]: Diffie-Hellman initialized with 2048 bit key
Mar 26 01:11:42 openvpn[1349]: Socket Buffers: R=[122880->131072] S=[122880->131072]
Mar 26 01:11:42 openvpn[1349]: TUN/TAP device tap21 opened
Mar 26 01:11:42 openvpn[1349]: TUN/TAP TX queue length set to 100
Mar 26 01:11:42 openvpn[1356]: UDPv4 link local (bound): [undef]
Mar 26 01:11:42 openvpn[1356]: UDPv4 link remote: [undef]
Mar 26 01:11:42 openvpn[1356]: MULTI: multi_init called, r=256 v=256
Mar 26 01:11:42 openvpn[1356]: Initialization Sequence Completed
Mar 26 01:11:46 openvpn[1356]: XXX:36586 TLS: Initial packet from [AF_INET]XXX:36586, sid=439720fb 2124088b
Mar 26 01:11:48 openvpn[1356]: XXX:36586 VERIFY OK: depth=1, C=TW, ST=TW, L=Taipei, O=ASUS, CN=RT-N18U, emailAddress=me@myhost.mydomain
Mar 26 01:11:48 openvpn[1356]: XXX:36586 VERIFY OK: depth=0, C=TW, ST=TW, L=Taipei, O=ASUS, CN=client, emailAddress=me@myhost.mydomain
Mar 26 01:11:48 openvpn[1356]: XXX:36586 PLUGIN_CALL: POST /usr/lib/openvpn-plugin-auth-pam.so/PLUGIN_AUTH_USER_PASS_VERIFY status=0
Mar 26 01:11:48 openvpn[1356]: XXX:36586 TLS: Username/Password authentication succeeded for username 'buczyna'
Mar 26 01:11:48 openvpn[1356]: XXX:36586 Data Channel Encrypt: Cipher 'BF-CBC' initialized with 128 bit key
Mar 26 01:11:48 openvpn[1356]: XXX:36586 Data Channel Encrypt: Using 160 bit message hash 'SHA1' for HMAC authentication
Mar 26 01:11:48 openvpn[1356]: XXX:36586 Data Channel Decrypt: Cipher 'BF-CBC' initialized with 128 bit key
Mar 26 01:11:48 openvpn[1356]: XXX:36586 Data Channel Decrypt: Using 160 bit message hash 'SHA1' for HMAC authentication
Mar 26 01:11:48 openvpn[1356]: XXX:36586 Control Channel: TLSv1, cipher TLSv1/SSLv3 DHE-RSA-AES256-SHA, 1024 bit RSA
Mar 26 01:11:48 openvpn[1356]: XXX:36586 [client] Peer Connection Initiated with [AF_INET]XXX:36586
Mar 26 01:11:48 openvpn[1356]: client/XXX:36586 MULTI: no dynamic or static remote --ifconfig address is available for client/XXX:36586
Mar 26 01:11:50 openvpn[1356]: client/XXX:36586 MULTI: Learn: 00:ff:e4:c1:fb:c9 -> client/XXX:36586
Mar 26 01:11:51 openvpn[1356]: client/XXX:36586 PUSH: Received control message: 'PUSH_REQUEST'
Mar 26 01:11:51 openvpn[1356]: client/XXX:36586 send_push_reply(): safe_cap=940
Mar 26 01:11:51 openvpn[1356]: client/XXX:36586 SENT CONTROL [client]: 'PUSH_REPLY,route 0.0.0.0 255.255.255.255 net_gateway,route-gateway dhcp,ping 15,ping-restart 60' (status=1)
Mar 26 01:14:20 openvpn[1356]: client/XXX:36586 MULTI: Learn: REMOVED MAC -> client/XXX:36586
Mar 26 01:15:19 openvpn[1356]: client/XXX:36586 MULTI: Learn: REMOVER MAC -> client/XXX:36586
Mar 26 01:16:17 openvpn[1356]: client/XXX:36586 MULTI: Learn: REMOVED MAC -> client/XXX:36586
Client log:
Mar 25 23:15:39 WAN Connection: WAN was restored.
Mar 25 23:15:39 openvpn[465]: OpenVPN 2.3.2 mipsel-unknown-linux-gnu [SSL (OpenSSL)] [LZO] [EPOLL] [eurephia] [MH] [IPv6] built on Jan 26 2016
Mar 25 23:15:39 openvpn[465]: Socket Buffers: R=[118784->131072] S=[118784->131072]
Mar 25 23:15:39 openvpn[470]: UDPv4 link local: [undef]
Mar 25 23:15:39 openvpn[470]: UDPv4 link remote: [AF_INET]REMOVED SERVER IP:1194
Mar 25 23:15:39 openvpn[470]: TLS: Initial packet from [AF_INET]REMOVED SERVER IP:1194, sid=65115e8e 1ad5810a
Mar 25 23:15:39 openvpn[470]: WARNING: this configuration may cache passwords in memory -- use the auth-nocache option to prevent this
Mar 25 23:15:39 openvpn[470]: VERIFY OK: depth=1, C=TW, ST=TW, L=Taipei, O=ASUS, CN=RT-N18U, emailAddress=me@myhost.mydomain
Mar 25 23:15:39 openvpn[470]: VERIFY OK: nsCertType=SERVER
Mar 25 23:15:39 openvpn[470]: VERIFY OK: depth=0, C=TW, ST=TW, L=Taipei, O=ASUS, CN=RT-N18U, emailAddress=me@myhost.mydomain
Mar 25 23:15:42 openvpn[470]: Data Channel Encrypt: Cipher 'BF-CBC' initialized with 128 bit key
Mar 25 23:15:42 openvpn[470]: Data Channel Encrypt: Using 160 bit message hash 'SHA1' for HMAC authentication
Mar 25 23:15:42 openvpn[470]: Data Channel Decrypt: Cipher 'BF-CBC' initialized with 128 bit key
Mar 25 23:15:42 openvpn[470]: Data Channel Decrypt: Using 160 bit message hash 'SHA1' for HMAC authentication
Mar 25 23:15:42 openvpn[470]: Control Channel: TLSv1, cipher TLSv1/SSLv3 DHE-RSA-AES256-SHA, 1024 bit RSA
Mar 25 23:15:42 openvpn[470]: [RT-N18U] Peer Connection Initiated with [AF_INET]REMOVED SERVER IP:1194
Mar 25 23:15:45 openvpn[470]: SENT CONTROL [RT-N18U]: 'PUSH_REQUEST' (status=1)
Mar 25 23:15:45 openvpn[470]: PUSH: Received control message: 'PUSH_REPLY,route 0.0.0.0 255.255.255.255 net_gateway,route-gateway dhcp,ping 15,ping-restart 60'
Mar 25 23:15:45 openvpn[470]: OPTIONS IMPORT: timers and/or timeouts modified
Mar 25 23:15:45 openvpn[470]: OPTIONS IMPORT: route options modified
Mar 25 23:15:45 openvpn[470]: OPTIONS IMPORT: route-related options modified
Mar 25 23:15:45 openvpn[470]: TUN/TAP device tap15 opened
Mar 25 23:15:45 openvpn[470]: TUN/TAP TX queue length set to 100
Mar 25 23:15:45 openvpn[470]: /sbin/route add -net 0.0.0.0 netmask 255.255.255.255 gw 192.168.250.1
Mar 25 23:15:45 openvpn[470]: Initialization Sequence Completed
Mar 25 23:16:11 crond[256]: time disparity of 342615 minutes detected
I'll be very greatful for help.
